

安全なホームページの作り方|中小企業向け10のチェックポイント
執筆:株式会社ファミライズ / 監修:代表取締役 黒岩 忠嗣 / 更新日:
この記事の要点
- 安全なホームページは「作り方」「置き場所」「運用」の3つで決まります。
- いちばん効くのは、攻撃される入口を減らすこと。表示のたびにプログラムを動かさない静的な作りにすると、入口が大きく減ります。
- 常時SSL(https)・アカウントの名義と二段階認証・バックアップ・フォームの守り・ドメインの管理など、10のポイントをチェックリストにまとめました。
- 制作会社に頼むときは、「誰が更新と安全対策を続けるのか」を最初に決めておくことが大切です。
はじめに
ホームページの乗っ取りや改ざんは、大企業だけの話ではありません。むしろ、更新されないまま何年も置かれた中小企業のサイトが、機械的な攻撃でまとめて狙われることが多くあります。2026年10月には、ホームページを動かすプログラム「PHP」に重大な脆弱性が見つかり、多くのサイトが緊急の対応を迫られました(くわしくはこちら)。
この記事では、ファミライズがサイトを作るときに実際に守っている考え方を、専門知識がない方にも分かるようにまとめます。これからサイトを作る方も、今のサイトを見直したい方も、チェックリストとしてお使いください。
安全なサイトは「入口を減らす」ことから
サイトへの攻撃は、ほとんどが「入口」を探すところから始まります。入口とは、ログイン画面、古いプログラム、更新されていないプラグイン、使い回されたパスワードなどです。
安全対策というと「守りを固める」イメージがありますが、いちばん効くのはそもそも入口を作らないことです。使っていない機能を置かない、公開側に管理画面を置かない、表示のたびにプログラムを動かさない。これだけで、狙われる場所が大きく減ります。
作り方の選び方と安全性
| 作り方 | 安全面の特徴 | 運用の手間 |
|---|---|---|
| 静的サイト(HTML)+更新画面(CMS) | 表示にプログラムを使わないため入口が少ない | 小さい |
| サイト作成サービス(STUDIO・Wix など) | 安全対策はサービス会社が担う | 小さいが、サービスの仕様に縛られる |
| WordPressなど(PHP) | 本体・プラグイン・PHPの更新が止まると危ない | 大きい(定期的な更新が必須) |
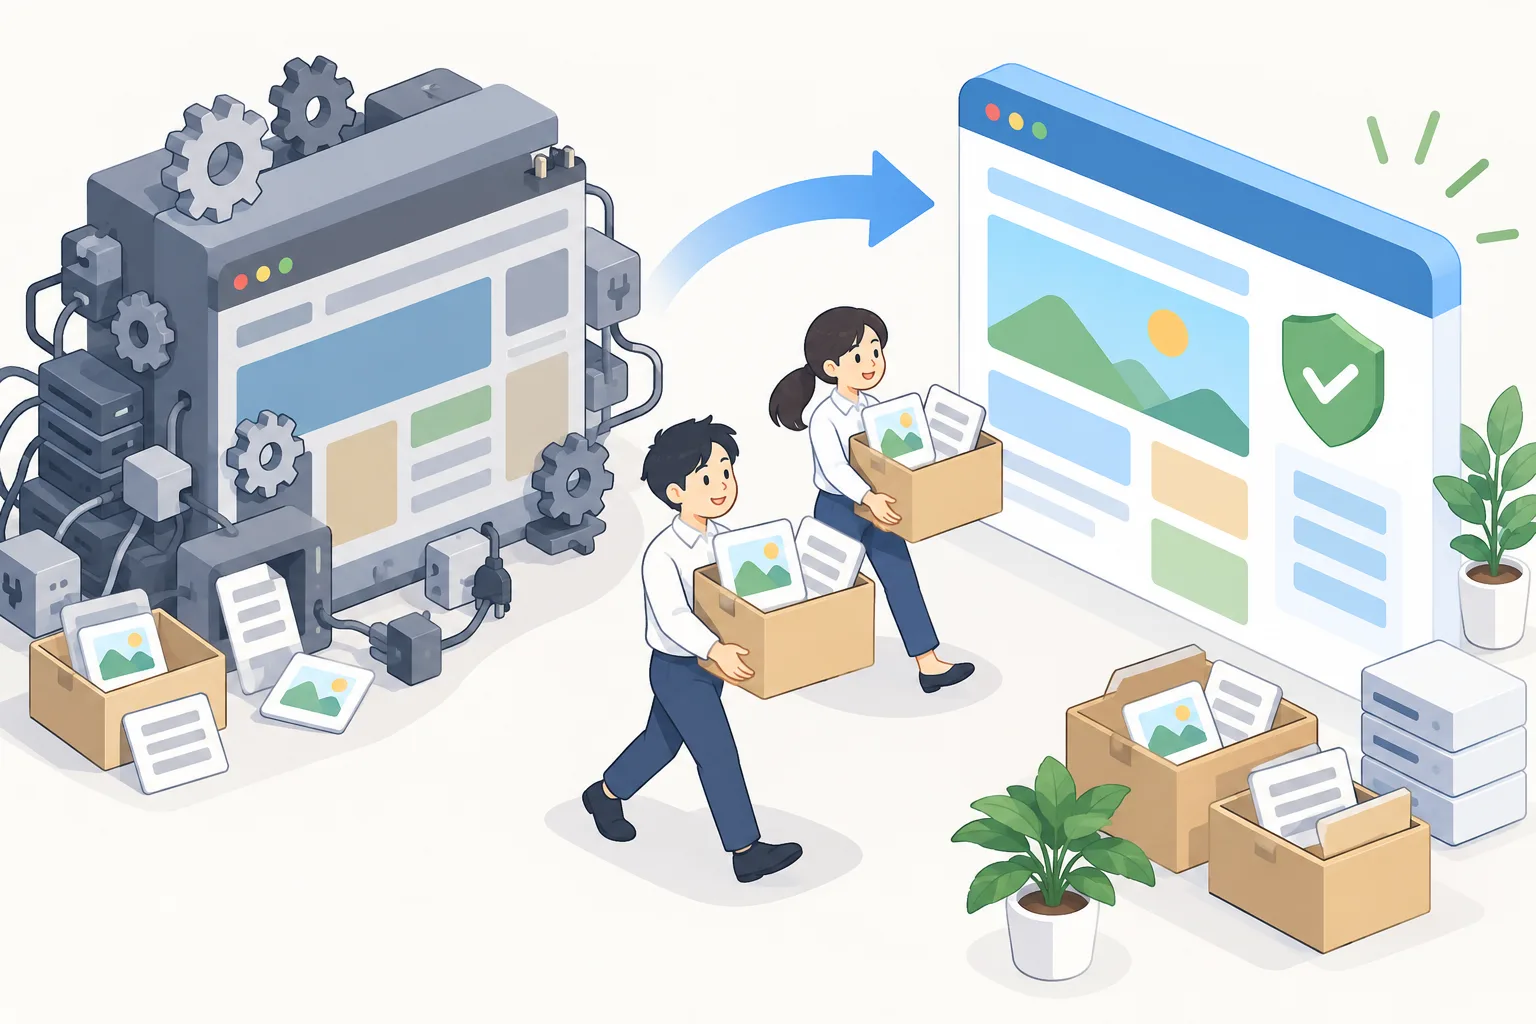
どれが正解というより、「更新を続けられる体制があるか」で選ぶのが現実的です。更新を続けるのが難しい場合は、手間の小さい作り方を選ぶ方が安全です。ファミライズが脱WordPressを進めているのも、この考え方からです。
安全なホームページのための10のチェックポイント
作り方
- 表示にプログラムを使わない作りを基本にする
会社案内や店舗サイトなら、静的な作りで十分なことがほとんどです。動きが必要なところ(フォーム・予約・決済)だけを、専用のしくみに任せます。 - 使わない機能・プラグインは置かない
使っていない機能も、古くなれば入口になります。入れたら外す、外せないなら更新を続ける、のどちらかに決めます。 - お問い合わせフォームに迷惑送信の対策をする
機械による大量送信を防ぐしくみ(送信回数の制限・ロボット判定など)を入れ、届いた内容をそのまま画面やメールに出さないようにします。
置き場所
- 常時SSL(https)にする
すべてのページを鍵マーク付きのhttpsで表示します。証明書の期限切れで警告が出ないよう、自動更新にしておきます。 - サポートの続くサーバー・サービスを選ぶ
PHPなどの土台を使う場合は、公式サポート中の版を選べるサーバーかを確認します。 - 安全のための設定を入れる
他のサイトに勝手に埋め込まれない設定や、不要な情報を外に見せない設定(セキュリティヘッダー)を入れておきます。
運用
- アカウントは自社の名義で持ち、二段階認証をかける
ドメイン・サーバー・更新画面・Googleのアカウントは、担当者個人ではなく会社の名義で持ちます。パスワードの使い回しをやめ、二段階認証を必ずかけます。 - ドメインの更新を止めない
ドメインの期限切れは、サイトもメールも止まる大きな事故につながります。自動更新とお知らせの届く連絡先を確認しておきます。 - バックアップを取り、戻し方を決めておく
サイトのデータを定期的に保存し、いざというときに誰がどう戻すかまで決めておきます。 - 更新と見回りを誰が続けるかを決める
作ったときは安全でも、年月がたてば古くなります。月に1回でも、表示・フォーム・証明書・ソフトの版を確認する人を決めておきます。
制作会社に頼むときに確かめたいこと
- 何で作るサイトか(静的・サイト作成サービス・WordPressなど)と、その理由
- 公開後の更新と安全対策を、誰がどこまで行うか
- ドメイン・サーバー・アカウントを自社の名義で持てるか
- 問題が起きたときの連絡先と、戻すまでの手順
- フォームや予約など、動きのある部分の守り方
「作って終わり」ではなく、「誰が守り続けるか」まで決まっていることが、安全なサイトのいちばんの条件です。
ファミライズのサイトの作り方
ファミライズでは、会社案内・店舗サイト・採用サイトを、表示にPHPを使わない静的な作りを基本にしています。記事やお知らせは専用の更新画面(CMS)から更新でき、お問い合わせフォームもPHPを使わないしくみで受け付けます。
あわせて、常時SSL・セキュリティヘッダー・フォームの迷惑送信の対策・アカウントの自社名義での管理を標準にしています。表示の速さ、検索とAIに見つけてもらうための構造化データ、スマホでの見やすさも、安全対策と同じように最初から組み込みます。
よくある質問
安全なホームページを作るためにいちばん大切なことは何ですか?
攻撃される入口を減らすことです。使わない機能を置かない、公開側に管理画面を置かない、表示のたびにプログラムを動かさない作りにすると、狙われる場所が大きく減ります。そのうえで、更新と見回りを続ける人を決めておくことが大切です。
SSL(https)にすれば安全ですか?
SSLは通信の中身を守るもので、安全対策の基本の一つですが、それだけでサイトの乗っ取りや改ざんは防げません。古いプログラムの更新、アカウントの管理、バックアップなどとあわせて行う必要があります。
WordPressは危ないのですか?
WordPress自体が危ないわけではありません。本体・プラグイン・PHPの更新を続けていれば安全に使えます。ただし更新が止まると狙われやすくなるため、更新を続ける体制がない場合は、静的なサイトなど手間の小さい作り方を選ぶ方が安全です。
今のサイトが安全かどうか、どこを見ればいいですか?
まずは、すべてのページがhttpsで表示されるか、サイトが何で作られていてソフトの版が古くないか、ドメインとサーバーの名義と期限、管理画面の二段階認証の有無を確認してください。分からない場合は、制作会社や専門の会社に確認を頼むのが確実です。
ご相談について
「今のサイトが安全か見てほしい」「作り直すなら安全な作りにしたい」という方は、お気軽にご相談ください。ファミライズでは、今のサイトの仕組みの確認から、ホームページ制作、公開後の運用までお手伝いしています。
サイトの更新や安全対策を毎月まとめて任せたい場合は、月5万円からのデジタル担当プランもご用意しています。ご相談はお問い合わせからどうぞ。
Related
集客・販路拡大・EC運用のご相談は
お気軽にお問い合わせください。